
WAF基础及云WAF绕过
WAF基础
WAF简介
网站WAF是一款服务器安全防护软件,是为IDC运营商、虚拟主机服务商、企业主机、服务器管理者等用户提供服务器安全防范的实用系统,是集网站内容安全防护、网站资源保护及网站流量保护功能为一体的服务器工具。
waf硬件软件功能是差不多,像一个防火墙一样,创建在企业链路上,基本是企业必备的,按域名收费
WAF分类
- 软件 装在主机侧(服务器)上的软件,比较出名的如安全狗
- 硬件 装在企业链路上的,所有流量都要进过的硬件
- 云waf 通过DNS解析到云WAF,访问网站的流量要经过指定的DNS服务器解析,然后进入WAF节点进行过滤,最后访问原始服务器
waf检测阶段流程
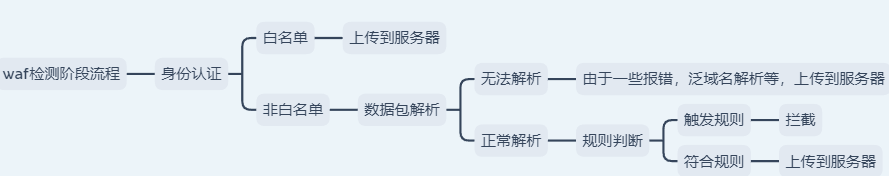
waf绕过方法
WAF身份认证阶段的绕过
WAF是有一个白名单的,在白名单内的客户请求将不做检测 绕过方法一:伪造搜索引擎 老版本的WAF是有这个漏洞的,就是把User-Agent修改为搜索引擎,便可以绕过,进行sql注入等攻击, 这里推荐一个火狐插件,可以修改User-Agent,叫User-Agent Switcher(现在不可以了)
绕过方法二:伪造白名单特殊目录 之前360webscan有这个缺陷,如果是admin之类的目录,就不检测,现在也不行了
绕过方法三:直接攻击源站 这个方法可以用于一些云WAF,如果我们能通过一些手段(比如c段、社工)找到原始的服务器地址,便可以绕过
云WAF寻找源站
- 很多公司不是全部域名都上了云waf 只要找到这些域名,就可以找到真实IP,如邮件域名,就是典型的不上WAF的
- 利用泛域名获取真实IP 开启泛域名解析之后,任何不存在的域名都可以解析为www域名,可以解决暴力破解 当如果我们ping这种不存在的二级域名,得到的会是真实IP地址
- 同时也可以利用burp中插件bypass waf 注意burp任何插件安装后都要在项目选项,会话处理进行配置
- 可以伪造本地访问,改包头地址为
127.0.0.1或其他内网地址