工具枚举
常用子域名工具如下(Github上都可搜到)
OneForAll
Layer
Sublist3r
subDomainsBrute
K8
wydomain
dnsmaper
dnsbrute
Findomain
fierce等
个人推荐:OneForAll、Layer、dnsenum、Sublist3r、subDomainsBrute
工具解析依赖字典,工具都自带字典,也可以用其他字典,如:***.com
OneForAll(python)
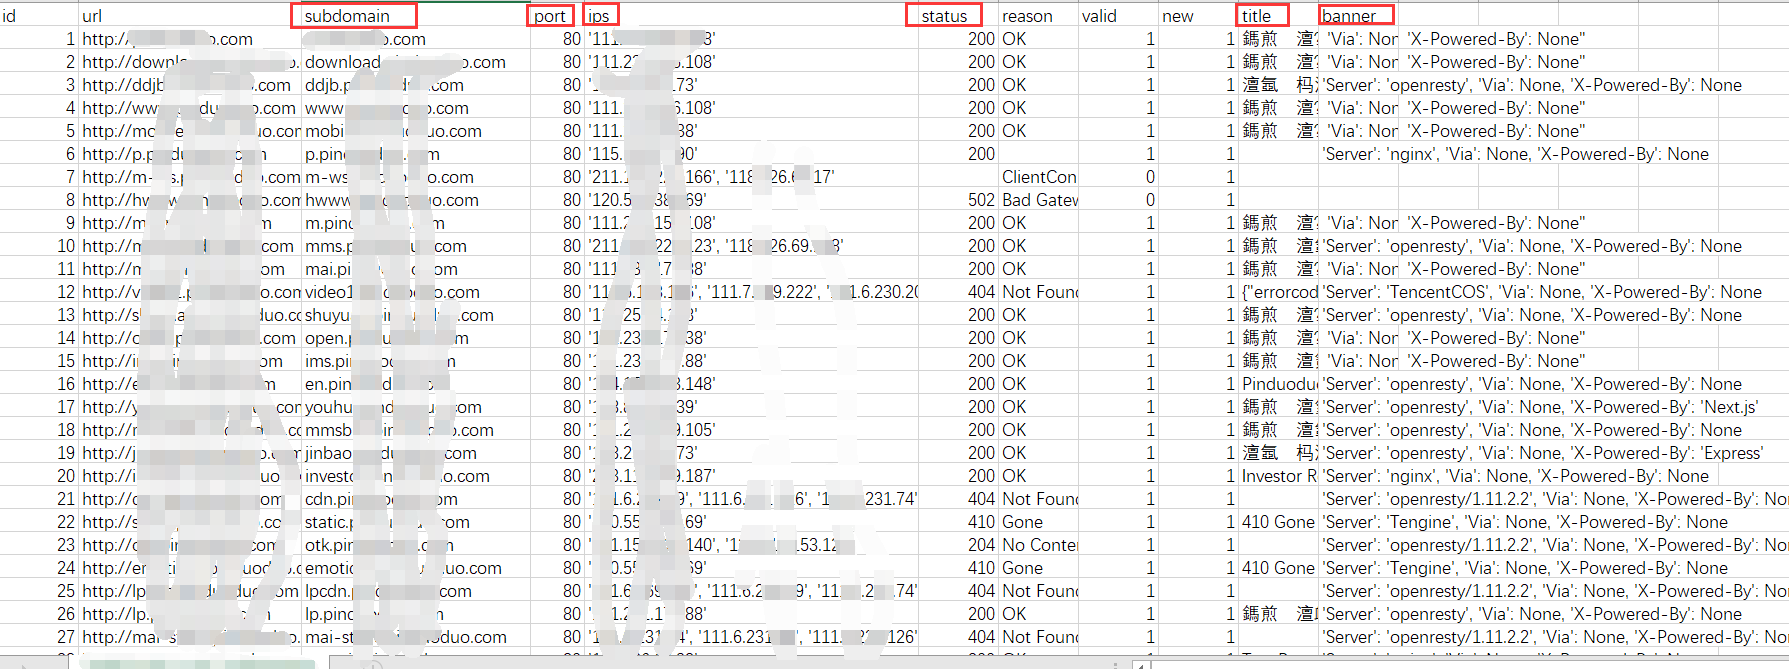
OneForAll是一款功能强大的子域收集工具,拥有多个模块和接口扫描,收集子域信息很全,包括子域、子域IP、子域常用端口、子域Title、子域Banner、子域状态等。
项目地址:***.com
子域名收集:python3 oneforall.py --target=***.com run
Layer(win)
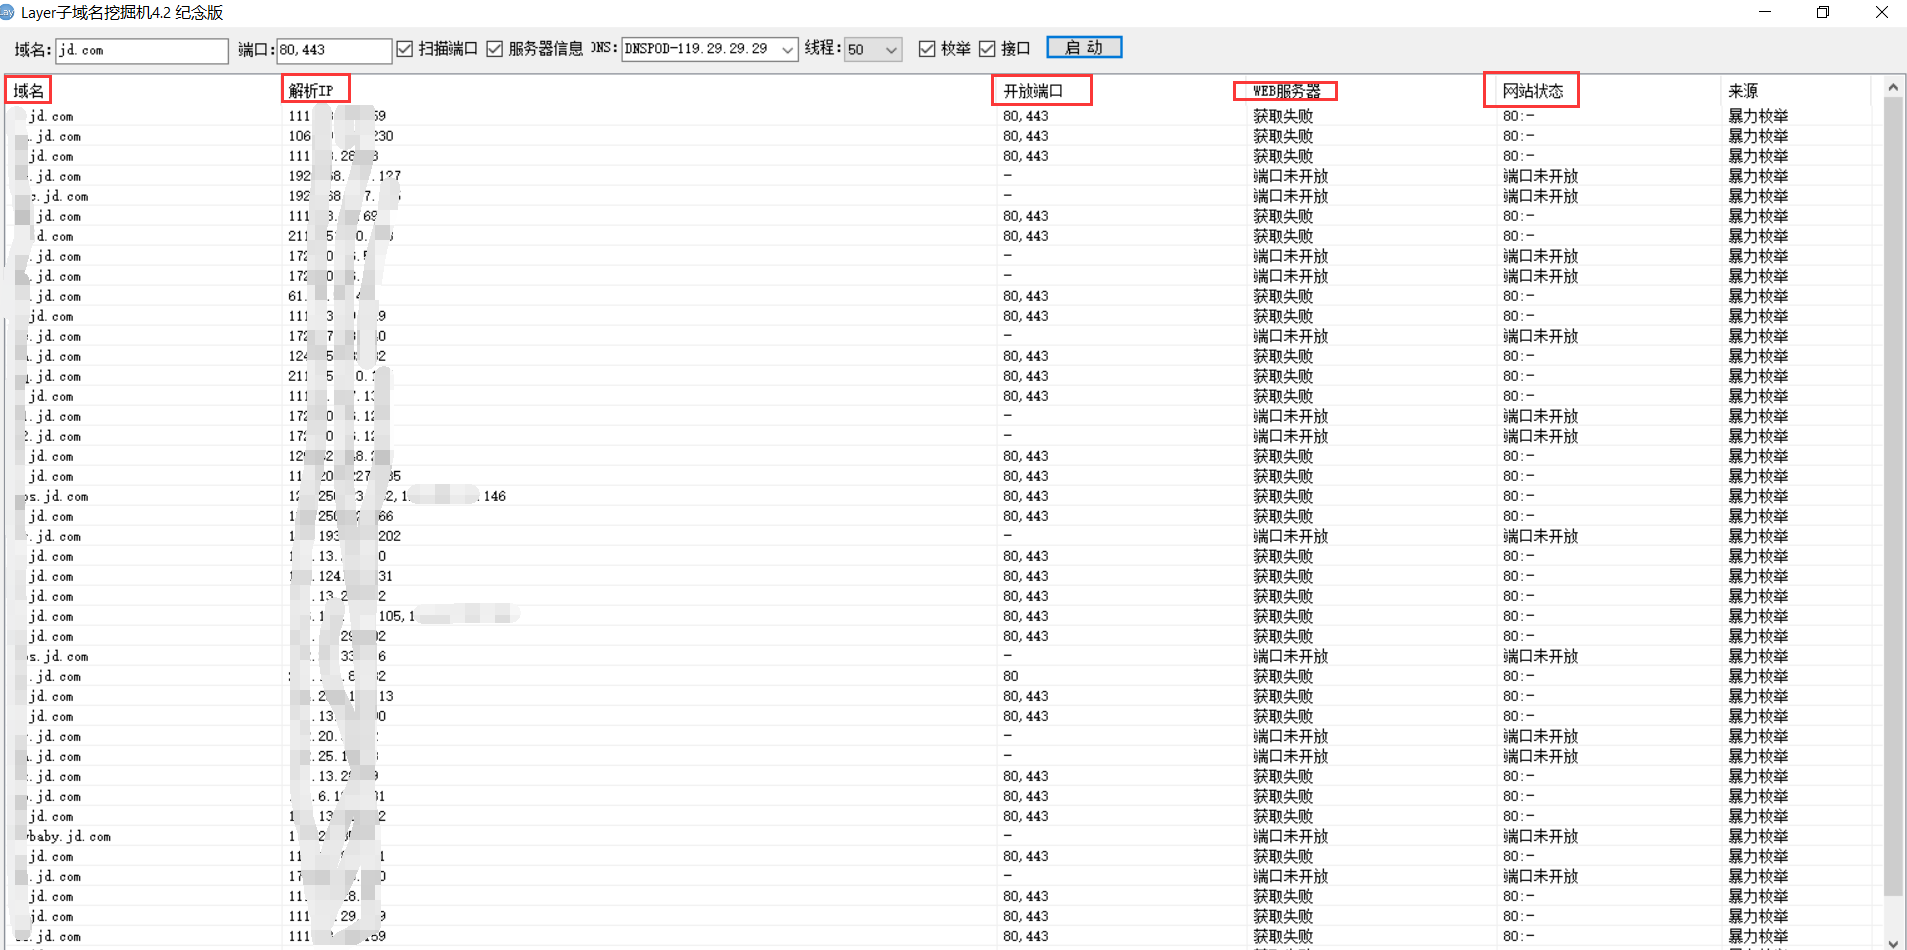
Layer子域名挖掘机的使用方法比较简单,在域名对话框中直接输入域名就可以进行扫描,它的显示界面比较细致,有域名、解析IP、开放端口、Web服务器和网站状态等
dnsenum(kali)
在kail 中 :
dnsenum ***.com -f /usr/share/dnsenum/dns.txt -dnsserver 223.5.5.5
#dnsenum参数说明:
–dnsserver 指定域名服务器
–enum 快捷选项,相当于"–threads 5 -s 15 -w"
–noreverse 跳过反向查询操作
–nocolor 无彩色输出
–private 显示并在"domain_ips.txt"文件结尾保存私有的ips
–subfile 写入所有有效的子域名到指定文件
-t tcp或者udp的连接超时时间,默认为10s(时间单位:秒)
–threads 查询线程数
-v 显示所有的进度和错误消息
-o  输出选项,将输出信息保存到指定文件
-e 反向查询选项,从反向查询结果中排除与正则表达式相符的PTR记录,在排查无效主机上非常有用
-w 在一个C段网络地址范围提供whois查询
-f dns.txt 指定字典文件,可以换成 dns-big.txt 也可以自定义字典
相关解析记录说明可参考:***.com
subDomainsBrute(python)
subDomainsBrute的特点是可以用小字典递归地发现三级域名、四级域名,甚至五级域名等不容易被探测到的域名。
项目地址:***.com
子域名收集:python subDomainsbrute.py ***.com
Sublist3r(python)
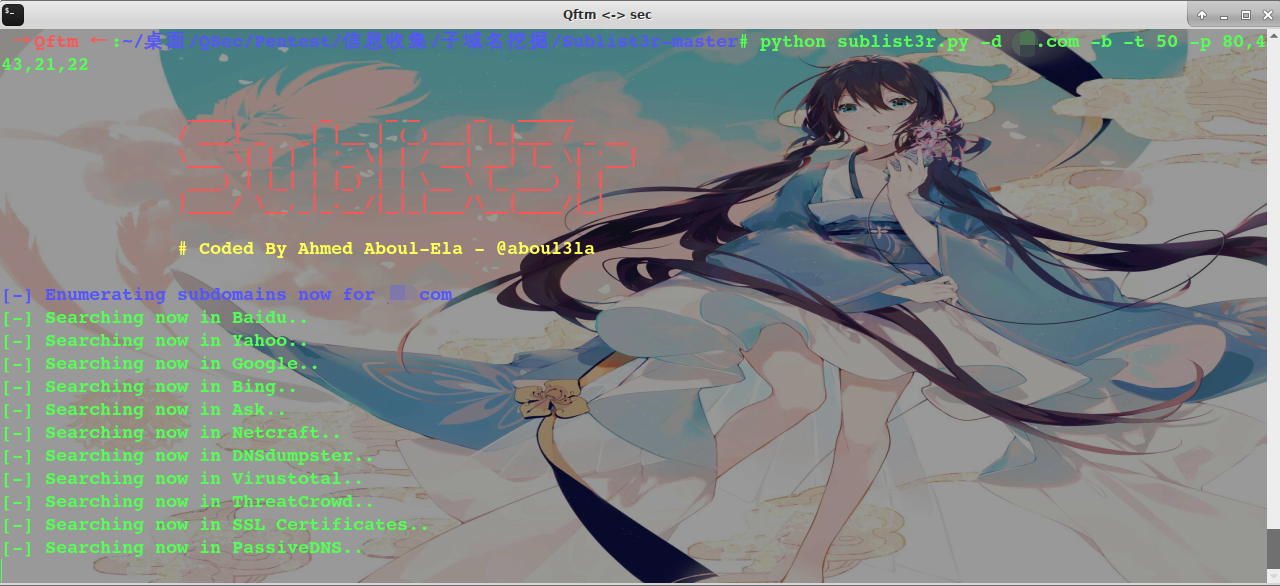
Sublist3r也是一个比较常用的工具, 它能列举多种资源,如在Google、Yahoo、 Bing、 Baidu和Ask等搜索引擎中可查到的子域名,还可以列出Netcraft、VirusTotal、ThreatCrowd、 DNSdumpster、SSL Certificates、和Reverse DNS查到的子域名。
项目地址:***.com
子域名收集:python sublist3r.py -d ***.com -b -t 50 -p 80,443,21,22